钱包安全 · 0 USDT 转账记录
交易记录里冒出一笔 0 USDT 之后还能照着它复制收款地址吗?
波场钱包里多出一条「从你的地址转出 0 USDT」的记录,授权列表里同时多了一条标着【已取消】的空白记录——这两条是同一次操作留下的。对方用自己的钱包调用了 USDT 合约的 TransferFrom 功能,签名是他自己的,用不着你的私钥,也用不着你事先授权;余额点开核一下,和这条记录出现前一样多,币就还在。
真正的风险在下一次付款。记录里那个对方地址,是照着你自己的地址或你转过账的地址仿造的,乍一看和你熟悉的那串很像;哪天顺手从交易记录里把它复制进收款栏,USDT 就转给了骗子,链上确认之后撤不回来。从这条记录出现起,收款地址改从钱包通讯录里选,通讯录里没有的,让收款方重新发一次。
别人调用一次 TransferFrom 就能在你的记录和授权列表里各留一条
USDT 合约里有两个和这件事有关的操作。Approve 是持币人给某个地址划出一个可调用的数量范围;TransferFrom 让拿到这个范围的地址把币从持币人那里转出去。一个从没执行过 Approve 的普通地址,照样可以被别人拿来调用 TransferFrom,只要数量填 0。
在波场上,过程是这样的:对方在波场浏览器里打开 USDT 合约,调用 transferFrom,发送地址填你的,接收地址填他准备好的仿冒地址,数量填 0,用他自己的插件钱包签名,合约返回成功。数量换成 0 以外的数,因为他在你这里没有任何可调用的额度,执行不了。这次调用消耗的 TRX 也由他自己付(TokenPocket 帮助中心《警惕“零金额”转账骗局》)。
调用成功后,你的 USDT 转账列表里就多了一条从你地址转出 0 USDT 的记录。看到自己的地址「被调用转出」,容易以为是被恶意授权了,于是去权限检测工具或区块浏览器查授权。授权列表里确实冒出一条,右侧标着【已取消】,点开授权变更记录,内容却是空白。这条空白记录也是那次调用顺带留下的,不说明你签过任何授权。
这种调用在以太坊等 EVM 链上同样行得通。USDT 不管放在哪条链上,判断这类记录用的是同一套办法:余额有没有变,对方地址是不是你认得的那一个。
仿冒地址只在开头和结尾几位跟你认得的地址一样
对方有软件专门盯某些代币的转账,盯得最多的是稳定币。你刚转出一笔,他就用「靓号」地址生成器造一个和你的地址很像的地址,有时仿的是你转账对象的地址,再从这个地址给你发一笔价值可以忽略的交易,通常是 0 个代币(MetaMask 帮助页 Address poisoning scams)。
能像到骗过人,靠的是钱包显示地址的方式。地址太长,钱包一般会缩短显示:有的只露出前面一截,有的前后各露出 5 到 10 个字符左右、省掉中间。认地址的人大多认这两头,中间那段几乎没人记得住。
波场上那种显示成从你地址转出的记录,比仿冒地址往你这里转进一笔更难分辨:它看上去是你自己付过钱的一笔,收款一栏正是仿冒地址。下回给同一个人转账时在列表里翻到它,头尾都对得上,很容易就复制了过去。
要确认是不是仿冒,点开这条记录,让地址完整显示,拿中间那一段和你存好的地址逐段对。前后几位一样、中间对不上,就是它。
误转进仿冒地址,和选错网络是两类事故。选错网络是在两条链之间出了错,有没有补救要看具体是哪种组合,整理在USDT 转错链怎么办?5 种错误 + 7 种救援;转进仿冒地址,是在同一条链上把币交到了仿冒地址的主人手里。
用 TokenPocket 或 MetaMask 转账时怎么避开仿冒地址?
往你地址发交易这件事拦不住,公链上谁都可以发。你管得住的,是自己转出时填进收款栏的那串字符。
| 钱包 | 帮助页里的防护 | 转账时你要做的 |
|---|---|---|
| TokenPocket | 「隐藏小额交易」,把伪装地址发来的这类钓鱼记录从列表里藏起来 | 把隐藏打开;付款时改用对方原始发来的地址 |
| MetaMask | 发送前拿收款地址比对交易历史,首四位、末四位相同而中间不同这类高度相似的地址,提交前弹出阻断警告;转给从没交互过的新地址也会提醒,但这不代表该地址有问题 | 看到警告就停下核对,别直接放行;常用地址在菜单里选 Contacts 存好,之后从那里选 |
| 硬件钱包 | 多数要求在设备上确认收款地址,交易才会发出 | 在设备屏幕上把整串地址和对方给的再对一遍 |
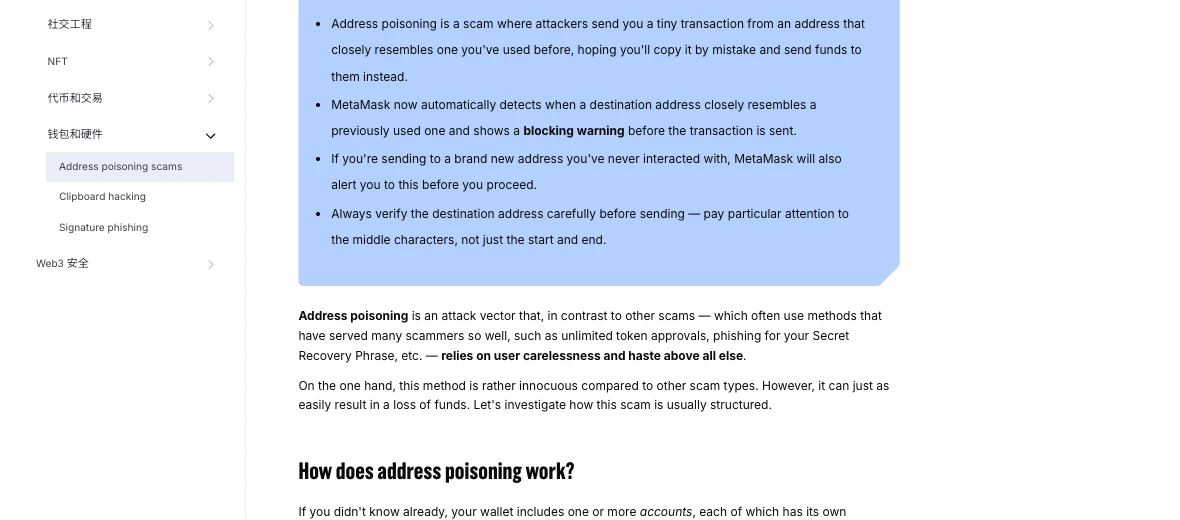
这两道检测是这款钱包自带的,换一款钱包不能默认也有。复制自己的地址同样会中招。比如把 USDT 从中心化交易所提到自己的钱包,提币页要填的是你本人的收款地址,这时也别去历史记录里翻,按对待陌生来源的标准核对。
隐藏改变的只是列表显示,记录本身还在链上,从记录里复制地址的习惯照样要改。
金额大的转账,硬件钱包能多一道关。设备要求你确认收款地址时,拿屏幕上显示的那串和对方发给你的地址整串对上,再按确认。USDT 要不要放进硬件钱包,见USDT 要不要上硬件钱包?Ledger / Trezor。
USDT 余额真的少了要去查钱包授权记录
前面几节都建立在余额没变的前提上。这个币要是比 0 USDT 记录出现前少了,或者列表里有一笔金额不为 0、你自己没发起过的转出,事情就不止一条诱饵记录。
TransferFrom 的规矩前面讲过:对方在你这里没有额度时,数量填 0 以外的数执行不成。反过来说,有非 0 的 USDT 被人从你地址调走,对方手里要么有你签过的额度,要么已经拿到了你的私钥。
额度来自 Approve。恶意授权就是骗你对某个代币签下一个可调用的数量范围,得手后通常会把这个代币的余额全部盗走。无限额度授权、骗取助记词,和地址投毒是不同类型的骗局:地址投毒要等你自己粗心转错。
- 余额没变,多出来的只有 0 USDT 记录和一条标着【已取消】的空白授权:按上一节改掉从记录里复制地址的习惯。
- 余额少了,或者有你没发起的非 0 转出:用权限检测工具或区块浏览器查这个地址的授权记录,找出给了陌生合约或陌生地址额度的那几条;再回想最近在哪个网站、DApp 里点过签名或授权。
- 在网页、表单或聊天窗口里输入过助记词、私钥:按私钥泄露处理,见USDT 私钥泄露后该怎么处理。
这笔 0 USDT 的手续费由对方出,误转出去的 USDT 却很难找回
能不能让这类 0 USDT 记录以后不再出现?
发不发由不得你:公链上任何人都能往任何地址发交易,谁也拦不住骗子这么做。列表显示倒是可以改,TokenPocket 有「隐藏小额交易」,打开后伪装地址发来的这类记录会从列表里藏起来。记录本身仍在链上,复制地址前照样要核对。
收到 0 USDT 会扣我的 TRX 手续费吗?
手续费不从你的钱包扣:这次 TransferFrom 调用消耗的 TRX 由发起调用的一方承担,也就是造这条记录的人自己掏。他肯花这笔钱,图的是你以后从记录里复制错地址,把一笔真正的 USDT 转进他手里。
以太坊上的 USDT 也会出现 0 金额转账吗?
以太坊等 EVM 链上同样会出现,这种 TransferFrom 调用不只在波场上行得通。EVM 链上常见的样子是:对方从仿冒地址给你发一笔价值可以忽略的交易,通常是 0 个代币。判断办法和波场上相同,打开这个币的余额对一下就知道币动没动。
误转到相似地址的 USDT 能找回吗?
误转出去的 USDT 一般要不回来:链上转账一经确认就不能更改,转进仿冒地址的资金无法取回;收款的又是骗子,不会主动退。